NVIDIA OpenShell Bawa Pendekatan Baru Keamanan AI Agent, Dari Sandbox hingga Kebijakan Akses yang Lebih Fleksibel
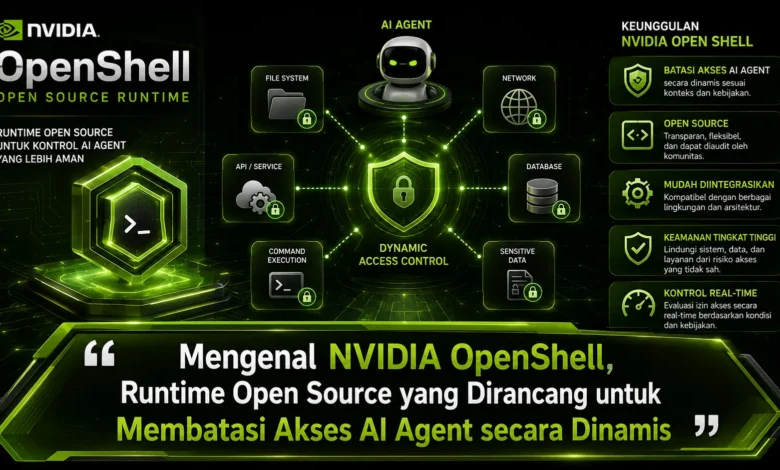
Kemampuan AI agent berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan kode, menggunakan tools, membaca file, dan berinteraksi dengan layanan eksternal. Kemampuan yang semakin luas tersebut membuat keamanan pada tingkat runtime ikut menjadi perhatian penting. NVIDIA OpenShell menawarkan pendekatan open source untuk menjalankan AI agent dalam lingkungan yang lebih terkontrol melalui sandbox dan kebijakan akses yang dapat disesuaikan. Kehadirannya memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan perlindungan yang tidak hanya bergantung pada instruksi model, tetapi juga pada batas teknis yang diterapkan selama agent bekerja.
NVIDIA OpenShell Membawa Lapisan Keamanan ke Runtime AI Agent
NVIDIA OpenShell dikembangkan sebagai runtime open source yang membantu membatasi aktivitas autonomous agent. Pendekatan ini menjadi makin penting karena sistem agentic AI dapat menjalankan berbagai proses yang menggunakan sumber daya eksternal.
Alih alih mengizinkan agent menggunakan semua kemampuan host, OpenShell menempatkan agent dalam lingkungan yang dibatasi. Izin menggunakan file, akses menuju layanan eksternal, aktivitas eksekusi, serta penggunaan resource lainnya dapat diatur sesuai kebutuhan. Dengan cara tersebut, TEKNOLOGI AI dapat tetap memberikan fleksibilitas kepada autonomous agent tanpa menghilangkan batas keamanan sistem.
Sandbox Membuat Ruang Kerja AI Agent Lebih Terisolasi
Sandbox menjadi bagian strategis dalam pengelolaan autonomous agent. Dengan mekanisme sandbox, agent dapat beroperasi tanpa mendapatkan akses penuh terhadap host. Fungsi pentingnya adalah menjaga tindakan AI tetap berada pada ruang yang ditentukan.
Dalam skenario sederhana, apabila agent cukup memerlukan direktori kerja tertentu, maka akses terhadap bagian filesystem lainnya dapat dibuat tidak tersedia. Prinsip tersebut dapat diperluas ke komponen runtime lainnya, sehingga perilaku agent di luar kebutuhan memiliki jangkauan yang lebih kecil. Pendekatan sandbox tersebut membuat TEKNOLOGI agentic AI lebih mudah ditempatkan dalam lingkungan terkontrol.
Kebijakan Dinamis Membuat Akses Agent Lebih Fleksibel
Aktivitas autonomous agent dapat berkembang mengikuti tugas yang sedang dijalankan. Dalam satu proses, agent mungkin hanya membutuhkan akses file, sedangkan pada tahap berikutnya agent dapat memerlukan koneksi ke layanan tertentu. Oleh sebab tersebut, policy yang lebih fleksibel menjadi komponen strategis.
Dengan aturan yang didefinisikan, developer dapat menentukan tindakan yang diperbolehkan berdasarkan konteks operasional. Saat workflow membutuhkan penyesuaian, kebijakan dapat disesuaikan tanpa membuka seluruh lingkungan sejak awal. Strategi ini membantu menggabungkan batas sistem dengan kemampuan agent, sesuatu yang semakin dibutuhkan ketika TEKNOLOGI AI digunakan dalam berbagai proses operasional.
Kontrol Runtime Membantu Menjaga Aktivitas Agent Tetap Sesuai Kebijakan
Sistem file, jaringan, dan aktivitas program merupakan bagian sensitif yang perlu dikontrol ketika autonomous agent menjalankan tugas. Ketika seluruh resource dibuka, agent dapat menggunakan sumber daya di luar tugas.
OpenShell memungkinkan aturan digunakan untuk mengendalikan beberapa jenis resource. Interaksi dengan direktori dapat diatur melalui kebijakan, sedangkan network egress dapat dikendalikan menuju tujuan tertentu. Pembatasan program turut membantu menjaga identitas serta ruang kerja agent. Kombinasi tersebut membuat TEKNOLOGI AI tidak semata bergantung pada kepatuhan model.
Pengelolaan Kredensial Menjadi Bagian Penting Keamanan AI Agent
Autonomous agent yang menggunakan berbagai API sering menggunakan token atau informasi akses agar bisa melakukan integrasi. Credential tersebut perlu dilindungi dengan baik karena akses yang terlalu luas dapat meningkatkan risiko.
Arsitektur keamanan OpenShell membantu mengendalikan penggunaan informasi autentikasi. Menggunakan strategi tersebut, agent dapat mengakses layanan sesuai izin yang diberikan tanpa harus memperoleh seluruh rahasia lingkungan. Prinsip seperti ini menjadi makin dibutuhkan ketika TEKNOLOGI agentic AI terhubung dengan semakin banyak sistem.
Agentic AI Membutuhkan Perlindungan yang Tidak Hanya Bergantung pada Model
Instruksi sistem dapat mengarahkan perilaku agent, tetapi lapisan tersebut memiliki fungsi berbeda dari kontrol runtime. Ketika agent memiliki kemampuan menjalankan kode, diperlukan kontrol teknis yang ditegakkan di luar keputusan model.
Di sinilah OpenShell membawa konsep keamanan yang relevan dengan mengendalikan resource secara teknis. Ketika sistem agentic meminta resource di luar kebijakan, runtime dapat mempertahankan pembatasan. Integrasi kebijakan model serta enforcement teknis dapat membangun pendekatan keamanan yang lebih berlapis untuk TEKNOLOGI autonomous agent.
Kesimpulan, OpenShell Menunjukkan Pentingnya Batas Runtime untuk Autonomous Agent
NVIDIA OpenShell memperlihatkan bahwa kemajuan autonomous agent membutuhkan kontrol yang semakin matang. Isolasi lingkungan, kebijakan akses dinamis, kontrol filesystem dan jaringan, serta pengamanan autentikasi dapat membantu membentuk lingkungan agent yang lebih aman.
Ke depan, pendekatan pengamanan agent berbasis kebijakan berpotensi menjadi semakin penting seiring TEKNOLOGI AI agent mendapatkan kemampuan yang semakin luas. Menurut Anda, apakah kontrol runtime yang fleksibel akan menjadi standar keamanan AI agent? Sampaikan pendapat Anda mengenai NVIDIA OpenShell dan ikuti inovasi selanjutnya untuk mengikuti arah baru infrastruktur kecerdasan buatan.
